
A ISO/IEC 27001 é a norma internacional para sistemas de gestão da segurança da informação. Ela não prescreve tecnologias: prescreve um sistema de gestão. É por isso que projetos que começam comprando ferramenta costumam se perder, e projetos que começam definindo escopo costumam chegar ao certificado.
O escopo determina o que será auditado: quais serviços, quais times, quais ambientes. Um escopo largo demais multiplica o esforço sem aumentar o valor comercial do certificado. Um escopo estreito demais gera desconfiança no cliente que pediu a certificação. Na prática, o escopo costuma ser o produto que gera receita e a infraestrutura que o sustenta.
A análise de riscos é o coração da norma e o item que mais recebe não conformidade. Ela precisa ter metodologia declarada, critérios de aceitação definidos e responsáveis nomeados. Riscos genéricos copiados de um modelo são identificáveis a distância por qualquer auditor experiente.
A Declaração de Aplicabilidade (SoA) lista os controles do Anexo A, indica quais se aplicam ao seu escopo e justifica as exclusões. A versão de 2022 organiza esses controles em quatro temas — organizacional, pessoas, físico e tecnológico. A SoA é o documento que conecta risco a controle, e é por ele que a auditoria costuma começar.
Certificação não avalia intenção, avalia operação em um período. Um controle implementado dois dias antes da auditoria não tem histórico que o sustente. Comece a registrar evidência assim que o controle entrar em operação, com data e responsável.
A auditoria de certificação ocorre em duas etapas: a primeira revisa a documentação do sistema de gestão, a segunda verifica se ele opera como documentado. Entre elas há tempo para corrigir apontamentos — desde que o sistema exista e esteja rodando.
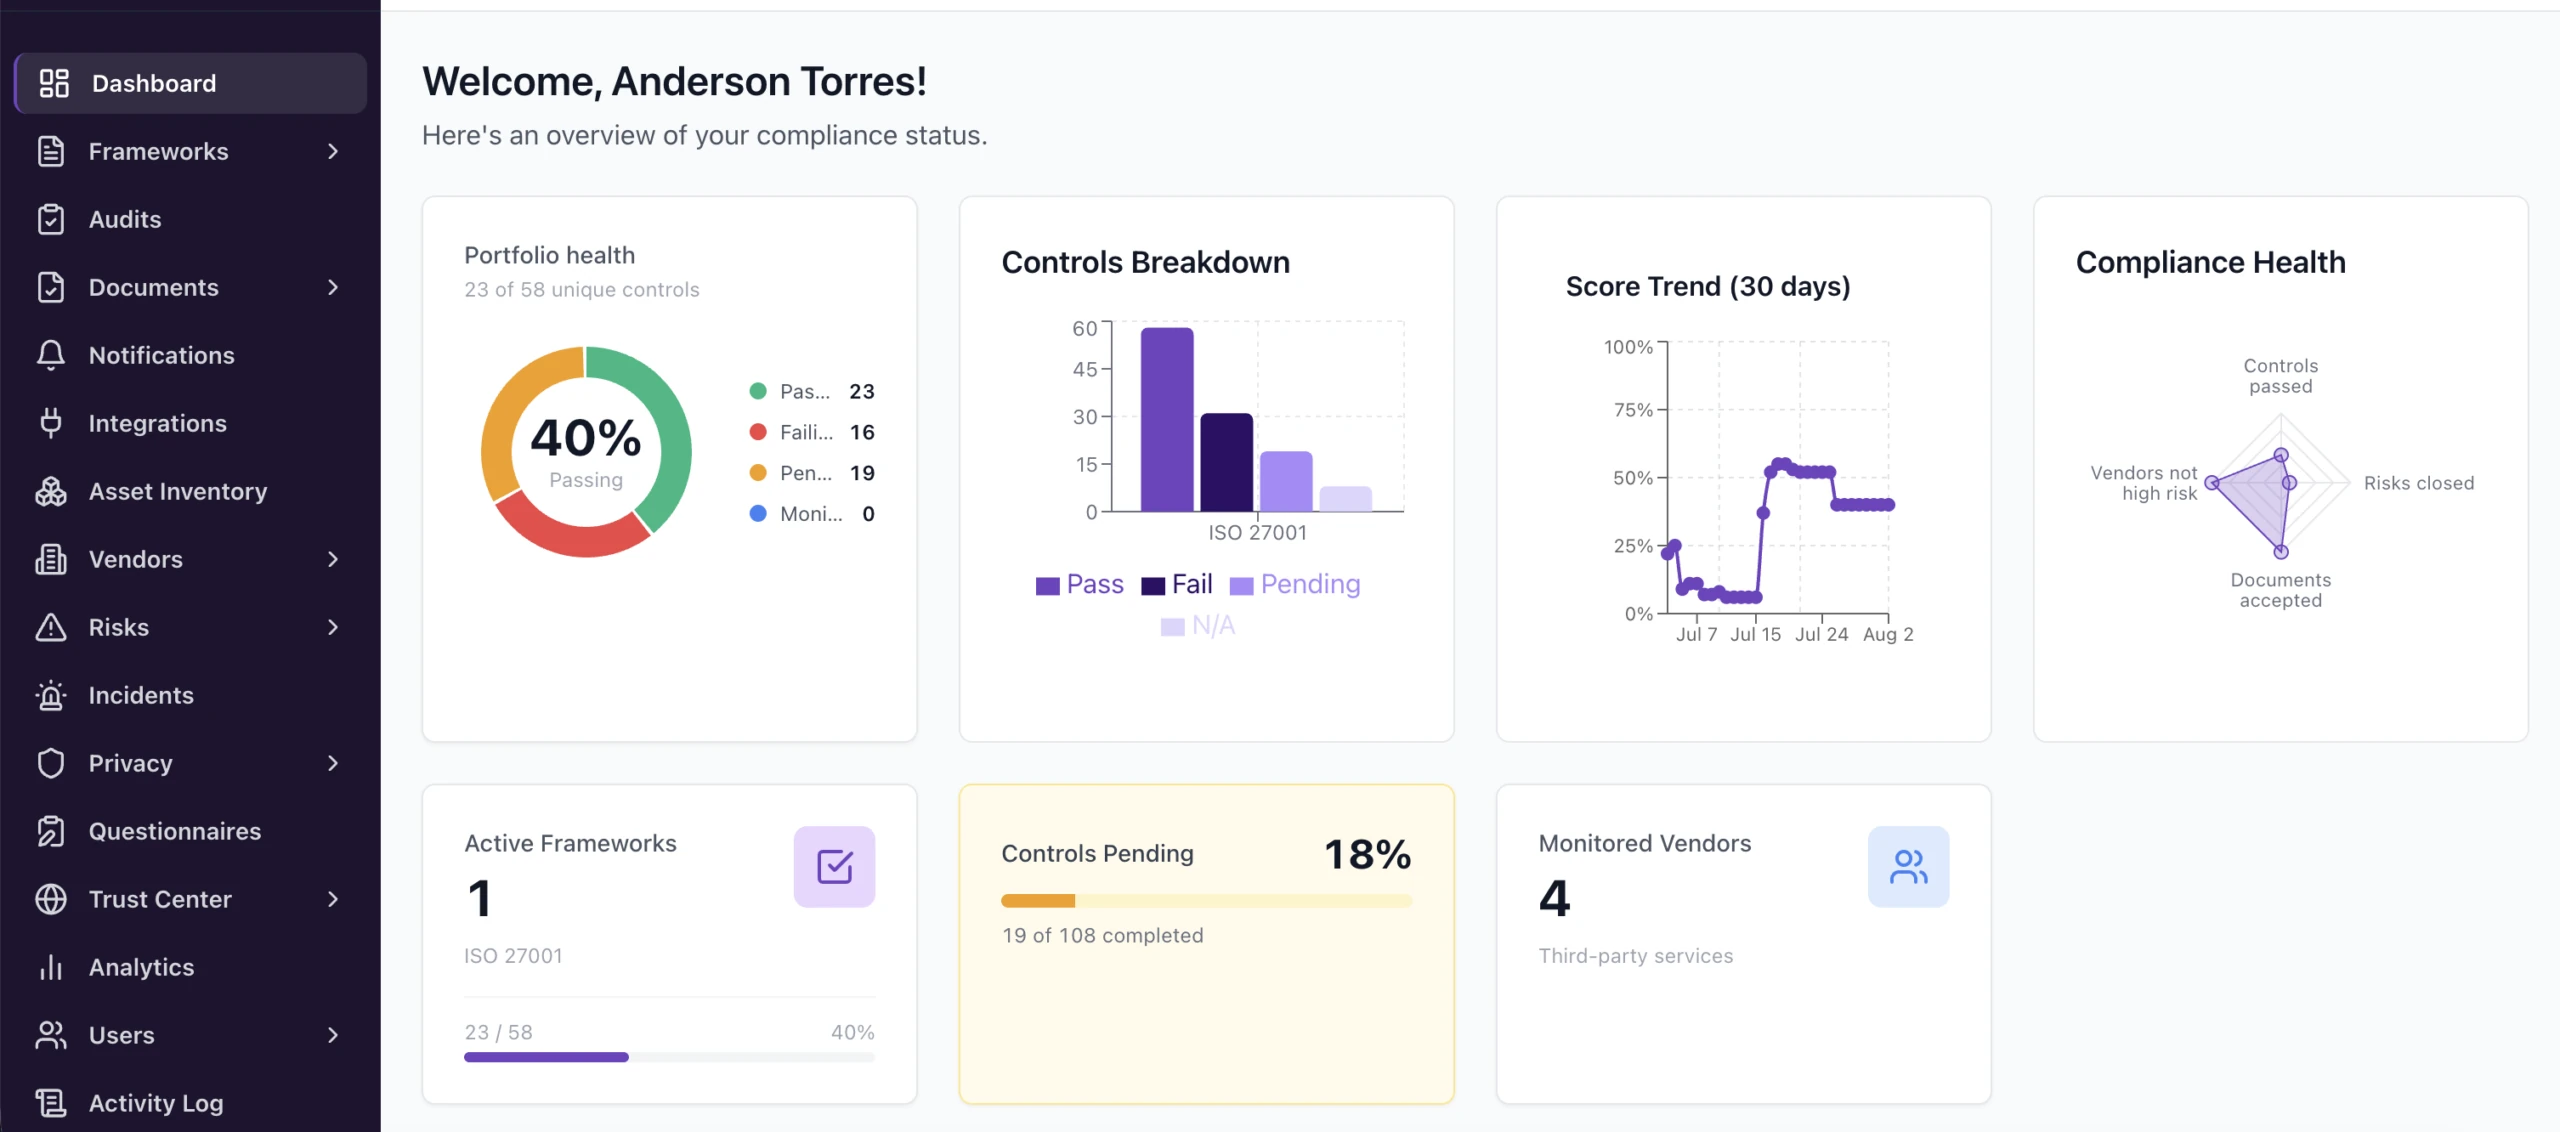
O trabalho repetitivo — coletar evidência, verificar se o controle segue ativo, avisar quem precisa agir — é exatamente o que uma plataforma de conformidade resolve. O julgamento sobre escopo, risco e aplicabilidade continua sendo humano.
1. Defina o escopo antes de qualquer outra coisa
O escopo determina o que será auditado: quais serviços, quais times, quais ambientes. Um escopo largo demais multiplica o esforço sem aumentar o valor comercial do certificado. Um escopo estreito demais gera desconfiança no cliente que pediu a certificação. Na prática, o escopo costuma ser o produto que gera receita e a infraestrutura que o sustenta.
2. Faça a análise de riscos de verdade
A análise de riscos é o coração da norma e o item que mais recebe não conformidade. Ela precisa ter metodologia declarada, critérios de aceitação definidos e responsáveis nomeados. Riscos genéricos copiados de um modelo são identificáveis a distância por qualquer auditor experiente.
3. Monte a Declaração de Aplicabilidade
A Declaração de Aplicabilidade (SoA) lista os controles do Anexo A, indica quais se aplicam ao seu escopo e justifica as exclusões. A versão de 2022 organiza esses controles em quatro temas — organizacional, pessoas, físico e tecnológico. A SoA é o documento que conecta risco a controle, e é por ele que a auditoria costuma começar.
4. Colete evidência desde o primeiro dia
Certificação não avalia intenção, avalia operação em um período. Um controle implementado dois dias antes da auditoria não tem histórico que o sustente. Comece a registrar evidência assim que o controle entrar em operação, com data e responsável.
5. Prepare-se para as duas fases da auditoria
A auditoria de certificação ocorre em duas etapas: a primeira revisa a documentação do sistema de gestão, a segunda verifica se ele opera como documentado. Entre elas há tempo para corrigir apontamentos — desde que o sistema exista e esteja rodando.
Onde a automação entra
O trabalho repetitivo — coletar evidência, verificar se o controle segue ativo, avisar quem precisa agir — é exatamente o que uma plataforma de conformidade resolve. O julgamento sobre escopo, risco e aplicabilidade continua sendo humano.