
Gestão de Ativos
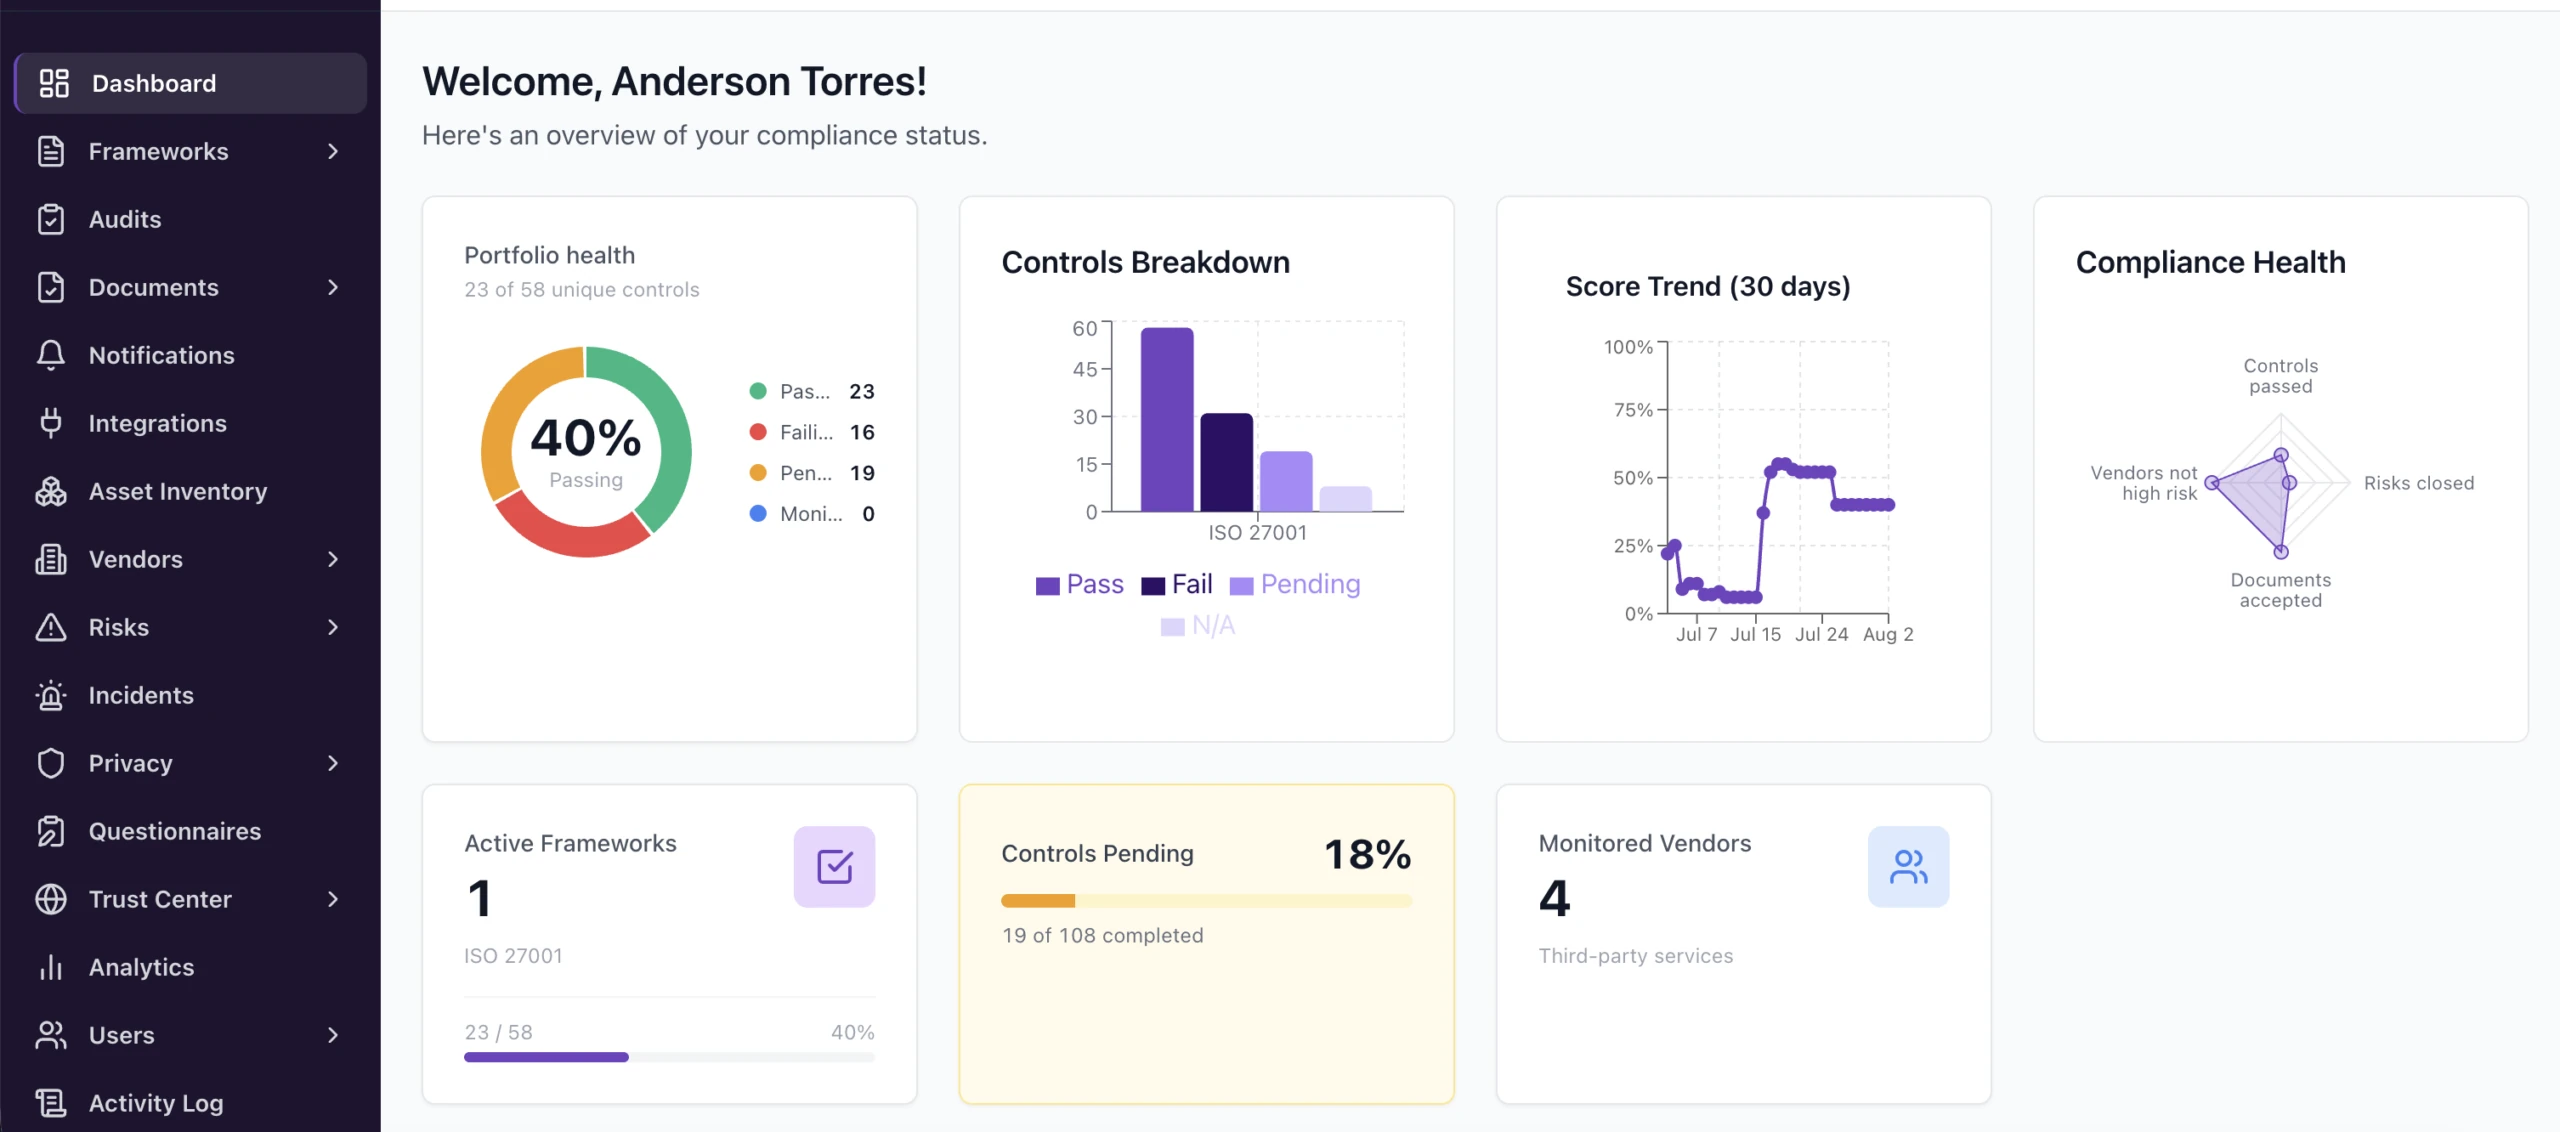
Inventário alimentado pelas integrações que você já usa, com responsável, criticidade e vínculo aos controles.




O inventário de ativos costuma ser um documento que envelhece no dia seguinte à auditoria. Aqui ele é alimentado pelas ferramentas que você já usa.
Inventário alimentado pelas integrações que você já usa, com responsável, criticidade e vínculo aos controles.
Nuvem, dispositivos, identidades e repositórios alimentam o inventário automaticamente pelas integrações conectadas. Cada ativo tem responsável, criticidade e vínculo com os controles que dependem dele.
Não, e nenhuma plataforma faz isso. Certificado ISO ou qualquer outro é emitido por organismo de certificação acreditado, e relatório SOC 2 é emitido por firma de auditoria independente. O que o Imara Trust faz é preparar sua empresa para essa auditoria e sustentar a conformidade depois dela: organiza os controles do escopo, mantém a coleta de evidência em dia, guarda o histórico que o auditor vai amostrar e gera os artefatos exigidos, como a Declaração de Aplicabilidade. No dia da auditoria você exporta o pacote (ou dá acesso ao auditor) em vez de montá-lo. Desconfie de fornecedor que promete o certificado junto com o software, porque implementar e auditar a mesma empresa no mesmo escopo é conflito de interesse que o organismo acreditador não aceita.
Depende de três coisas, e nenhuma delas é a plataforma: o tamanho do escopo, a maturidade dos controles que já existem e a disponibilidade das pessoas que são donas dos processos. Empresa com escopo enxuto e infraestrutura organizada costuma levar de 6 a 12 meses até a auditoria de certificação. Escopo amplo, operação distribuída ou controles que ainda precisam ser implementados do zero empurram esse prazo. Some a isso a agenda do organismo certificador, que se marca com antecedência e não acelera. O que a plataforma encurta é a parte que historicamente consome mais semanas de gente sênior, que é a coleta e a organização da evidência. O que ela não encurta é a implementação de controle que ainda não existe.
Três diferenças concretas. A primeira é a LGPD tratada como requisito de origem e não como adaptação do GDPR: inventário de tratamentos com base legal, atendimento a direitos do titular nos prazos da lei, registro de incidentes na forma que a ANPD regulamentou. A segunda é comercial: contrato e preço em real, nota fiscal, sem exposição a variação de câmbio no seu orçamento anual. A terceira é operacional: suporte em português, no seu horário, com gente que já implementou ISO 27001 no Brasil e conhece a realidade regulatória e trabalhista daqui, o que aparece nos modelos de política que a plataforma entrega. Também suportamos ISO 27001, SOC 2, GDPR, PCI DSS, HIPAA e os frameworks do NIST, então adequação ao mercado internacional não fica de fora.
Não, mas você precisa de alguém responsável. A plataforma automatiza o trabalho repetitivo, que é coletar evidência, cruzar controles entre frameworks e cobrar prazos de quem é dono de cada processo. Decisão de risco, definição de escopo e aceitação de risco residual continuam exigindo uma pessoa com autoridade para responder por elas. Em empresas sem time dedicado, esse papel normalmente fica com liderança de tecnologia ou de operações. Quando não existe ninguém disponível para assumir isso, oferecemos consultoria em governança, risco e conformidade para conduzir o programa junto com você.
Fale com um especialista
Usamos cookies essenciais para o funcionamento do site e, com o seu consentimento, cookies de análise para entender como o site é usado e melhorar nossos conteúdos. Você pode mudar de ideia a qualquer momento. Política de Privacidade.