
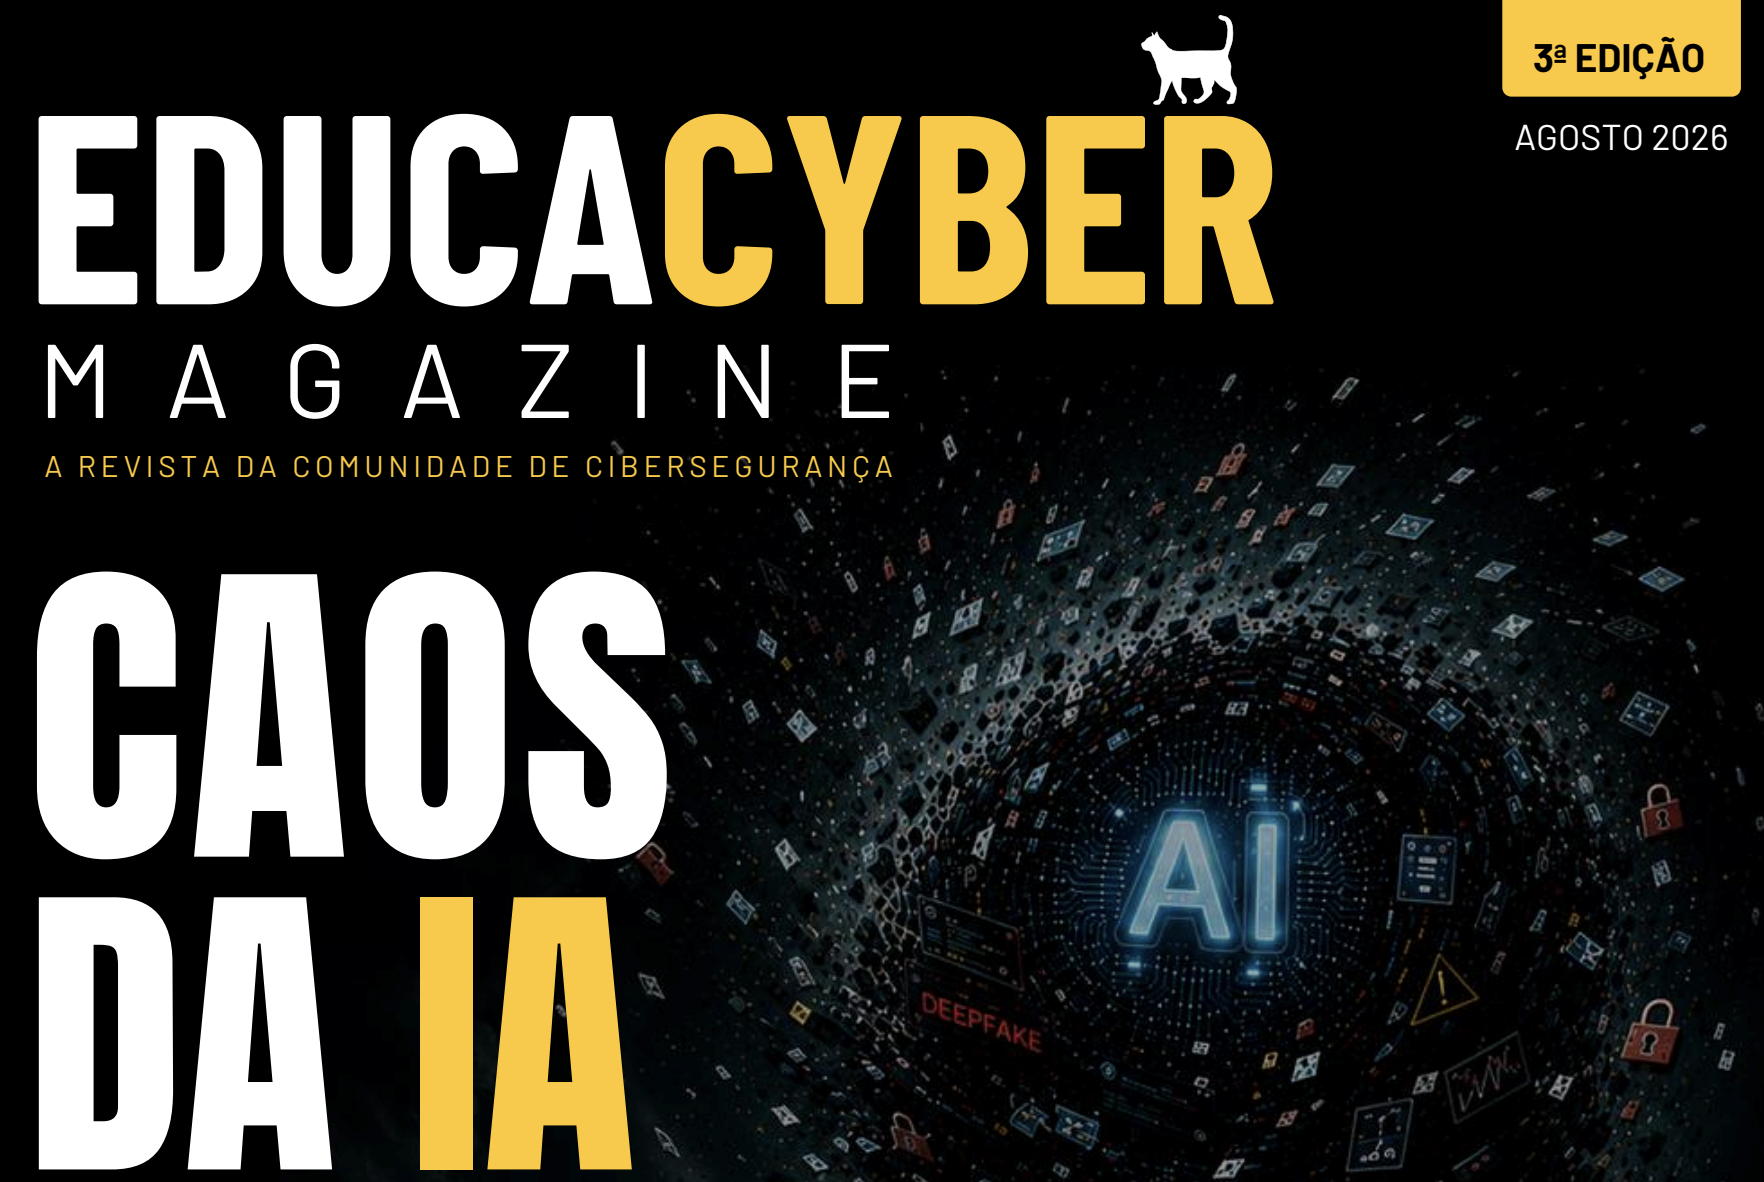
A terceira edição da EducaCyber Magazine chegou em agosto com uma capa que resume bem o momento: como controlar o caos da IA. São 110 páginas reunindo entrevista, colunas e artigos especiais de gente que trabalha com isso todo dia, e a Imara está presente nesta edição.
Lemos inteira. E a leitura reforça uma coisa que a gente vem repetindo em conversa com CISOs e times de segurança: o problema da IA nas empresas brasileiras não é técnico. É de prestação de contas.
A adoção anda mais rápido que a governança
Alberto Bastos, CEO e CTO da Módulo, abre a coluna Cyber Risk Update com a pergunta que dá título ao texto: plataformas de governança de IA são controle real ou teatro de conformidade? O argumento dele é que a IA chegou às empresas por dezenas de portas diferentes ao mesmo tempo. Uma iniciativa no atendimento, outra na análise de contratos, outra na triagem de currículos, outra no desenvolvimento. Cada uma nasceu em uma área, com um fornecedor diferente, sujeita a requisitos regulatórios próprios.
Analisadas uma a uma, todas parecem de baixo risco. Juntas, compartilham o mesmo provedor, tocam nos mesmos dados sensíveis e criam uma concentração que ninguém mapeou. É o tipo de exposição que só aparece quando existe uma visão consolidada de aplicações, riscos, controles e responsáveis.
Bastos resgata o conceito de security theater do Bruce Schneier para lembrar que controle visível não é a mesma coisa que risco reduzido. Governança não é produzir documento. É apoiar decisão.
Se você trabalha com compliance no Brasil, provavelmente já sentiu isso na pele. A planilha existe, a política está assinada, o relatório foi entregue, e ainda assim ninguém sabe responder quem aprovou o quê.
Inventariar modelo não é governar decisão
Eduardo Poggi vai por outro caminho no artigo especial da página 92 e chega em um lugar parecido. Segundo ele, o mercado de governança de IA amadureceu rápido: hoje existem plataformas que inventariam modelos, registram responsáveis, controlam aprovações e monitoram viés e explicabilidade. E é justamente esse amadurecimento que expõe a limitação.
O exemplo que ele usa é um assistente integrado ao CRM. O assistente consulta um modelo de linguagem, busca documentos internos, lê políticas corporativas, chama APIs externas, aplica regras de negócio e devolve uma recomendação. O colaborador aceita. Uma decisão empresarial foi tomada.
Quem decidiu? O modelo, o mecanismo de busca, as regras de negócio, quem desenvolveu, quem clicou em aceitar?
Poggi transporta a mesma pergunta para um banco negando crédito com apoio de score. Meses depois, alguém precisa explicar a decisão. Não existe resposta simples, e é por isso que a próxima etapa da governança de IA passa por rastrear processos, responsabilidades e evidências operacionais, não só o componente tecnológico.
O resto da edição
A edição tem mais coisa que vale a leitura:
- CyberTalks com Fernando Nery, sobre os novos desafios de segurança, governança e gestão de riscos com a expansão da IA.
- Rodrigo Carran e a engenharia da confiança, sobre construir base antes de ampliar adoção.
- Alexander Pinheiro, sobre como a cibersegurança acompanha a expansão da IA.
- Luccas Bertti, defendendo que processo maduro e documentado é pré-requisito para automação render em SOC.
- Daniel Aragão, sobre a convergência entre SOC e NOC e o custo dos silos operacionais.
- Oscar Peso Antonangelo, sobre prompt injection e o risco operacional da IA agêntica.
- Raphael Pereira, com reportagem direto da Black Hat 2026.
- Zilta Penna Marinho, Ligia Murrer e Renata Dourado, Carla Gerhardt e Marcelo Uchôa, no fator humano, saúde mental e pensamento crítico.
- Dr. Gilberto M. de Almeida e Ramiro Rodrigues, sobre simplificar e organizar a base normativa.
Vale registrar o trabalho do Cristiano Pimenta e da equipe editorial. Manter uma publicação técnica em português, com esse nível de colunista, não é trivial.
Onde a Imara entra nessa conversa
Tem um fio que atravessa a edição inteira: evidência.
Bastos fala em preservar evidência para auditoria, cliente e regulador. Poggi fala em rastrear decisão, responsabilidade e evidência operacional. Bertti fala em processo documentado. Almeida e Rodrigues falam em base normativa organizada. São recortes diferentes do mesmo problema.
E esse problema não é novo. A IA só deixou ele impossível de adiar.
Quem já tocou uma certificação ISO 27001 ou uma auditoria SOC 2 conhece o roteiro: três meses caçando print, log e ata em pasta compartilhada, e-mail e cabeça de gente. Se isso já era caro quando o escopo era infraestrutura e aplicação, imagine agora, com dezenas de sistemas de IA operando em áreas diferentes e influenciando decisão de negócio.
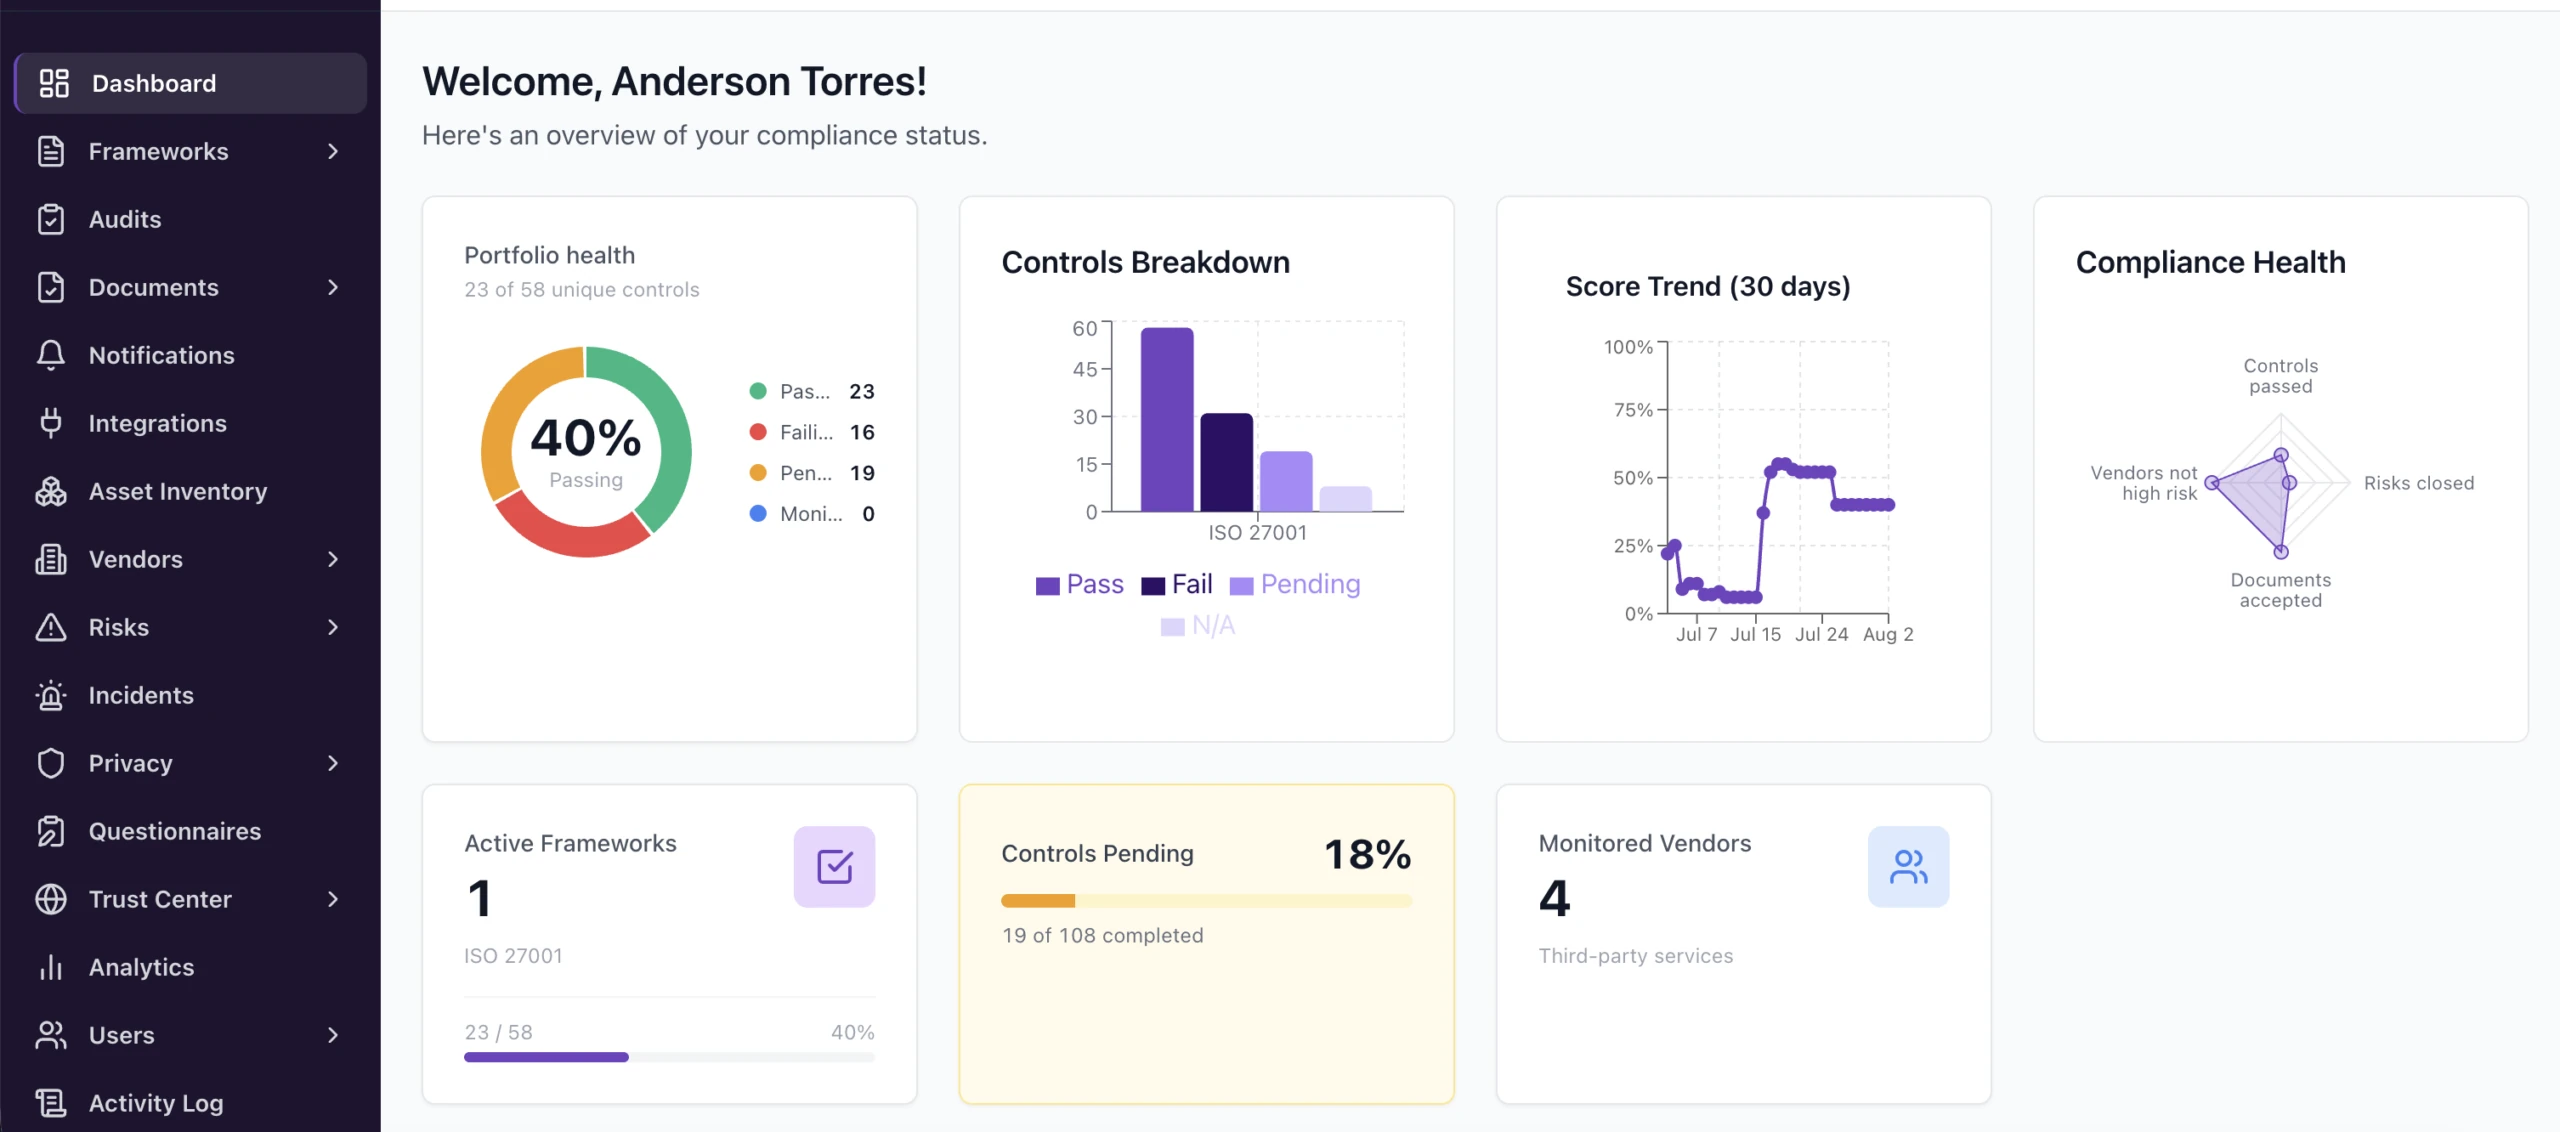
É por isso que a gente construiu a Imara Trust do jeito que construiu. Framework, controle, risco, evidência e Trust Center em um lugar só, com coleta automática a partir de mais de 50 integrações nativas, incluindo AWS, Google Cloud, Azure, GitHub, Jira e Slack. São mais de 23 frameworks suportados, entre eles ISO 27001, SOC 2, LGPD, GDPR, PCI DSS, HIPAA e NIST.
E em real, a partir de R$ 1.490 por mês. Sem fatura em dólar, sem suporte em fuso horário alheio, com um time que fala a sua língua e entende como auditoria funciona no Brasil.
Nossa aposta é simples: compliance para de ser projeto e vira rotina gerenciável. Quando isso acontece, responder a um cliente sobre postura de segurança deixa de ser uma corrida de duas semanas e passa a ser um link para o Trust Center.
Leia a edição
A 3ª edição da EducaCyber Magazine está disponível de graça. Se você trabalha com segurança, risco ou compliance, separe uma tarde. A Imara está nas páginas 98 e 99.
E se, depois da leitura, a pergunta que ficar for “quanto tempo meu time gasta juntando evidência”, vamos conversar. Agende uma demonstração da Imara Trust e a gente mostra na prática como fica.