Home
-
Gestão de Fornecedores
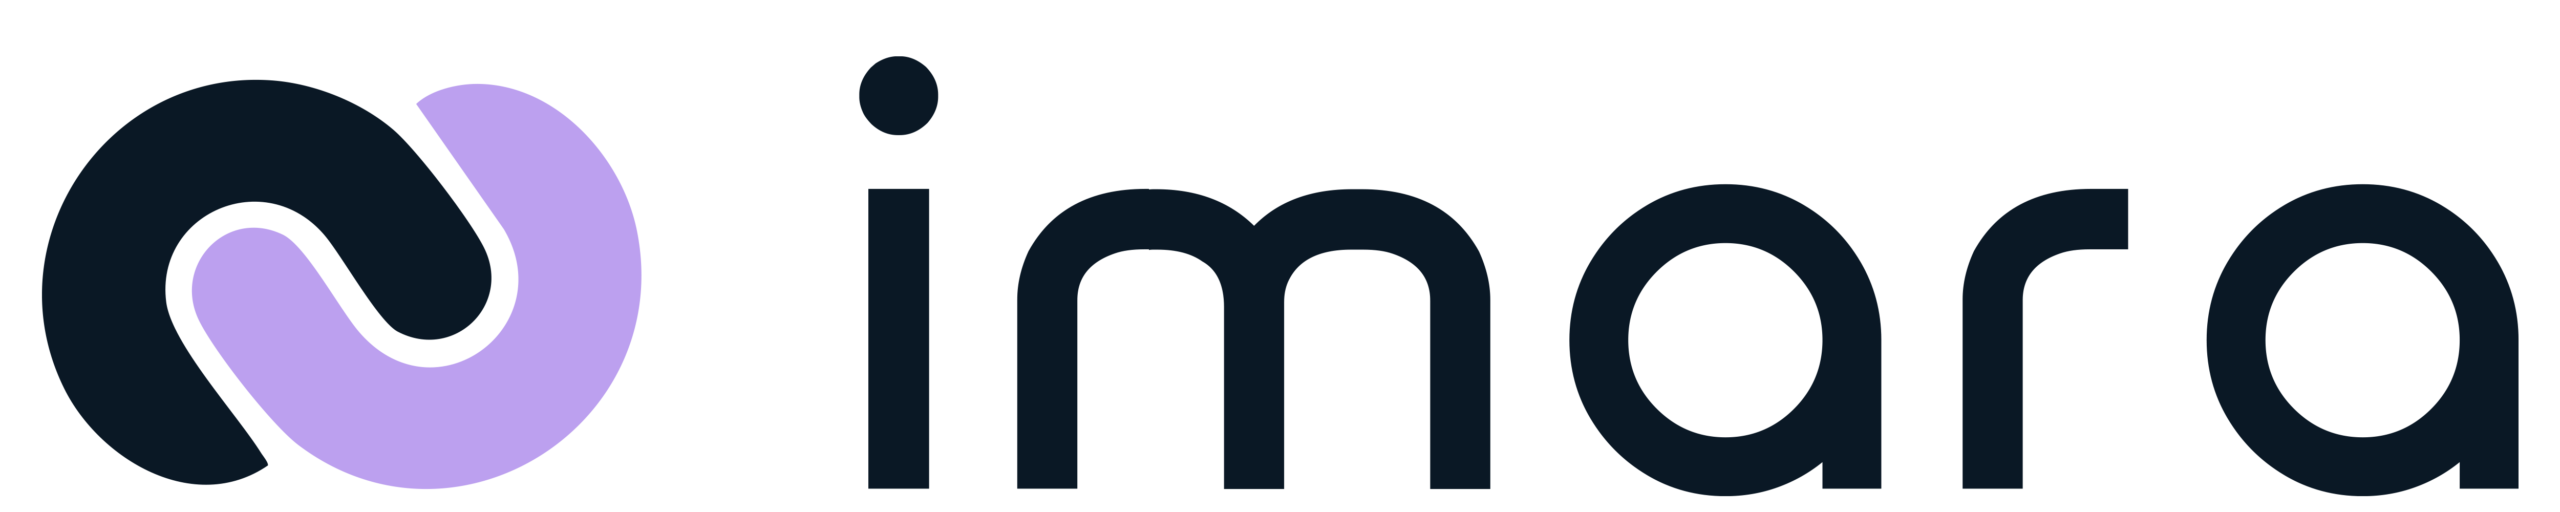
Terceiros fazem parte do seu escopo de conformidade, queira você ou não. O provedor de nuvem, a folha de pagamento, a ferramenta de suporte que enxerga dados de cliente: cada um deles é uma porta que o auditor vai querer verificar, e cada um deles é um risco que não está sob o seu controle direto.
O arranjo habitual é um e-mail pedindo o relatório SOC 2 do fornecedor, uma resposta que chega três semanas depois, um PDF salvo numa pasta e uma planilha que registra que aquilo aconteceu. Na próxima auditoria, ninguém lembra qual era a data de validade daquele relatório.
Como funciona na Imara Trust
Cada fornecedor entra na plataforma com criticidade, responsável interno e o tipo de dado a que tem acesso. A partir daí, o questionário de segurança é enviado pela própria plataforma e respondido pelo fornecedor em um formulário próprio, sem necessidade de conta.
As respostas ficam anexadas ao cadastro do fornecedor, com as evidências que ele enviou. Reavaliações são agendadas com prazo, e o responsável interno é notificado antes do vencimento, não depois.
O que isso resolve na auditoria
Quando o auditor pedir a evidência de que você avalia terceiros, a resposta é uma lista com data, escopo, questionário respondido e a decisão que foi tomada sobre cada fornecedor. Não é uma pasta de PDFs soltos.