Sumário:
- Software GRC é um termo que abrange várias categorias de sistemas, como plataformas de gestão de riscos e auditoria para grandes empresas, ferramentas focadas em certificações de segurança (como ISO 27001 e SOC 2) e suas respectivas exigências (como gestão de fornecedores, por exemplo). Antes de avaliar as opções do mercado, vale identificar qual categoria de software GRC resolve o problema da sua empresa.
- O sinal mais claro de que a gestão manual da conformidade deixou de funcionar é a dificuldade de comprovar, com evidências organizadas, que os controles de segurança são executados de forma contínua.
- Um recurso incluído em um plano de assinatura de um software GRC pode não atender a uma operação na prática, por causa de limites no número de frameworks, usuários ou integrações (ou por ter um nível de automação menor que o necessário). Antes de contratar, certifique-se de que o limite disponível é o suficiente para obter a certificação necessária.
- O custo total de uso (TCO) de um software GRC inclui a licença, a implementação, as horas de trabalho, os serviços, upgrades e uma eventual migração. Para comparar fornecedores, estime o custo de cada opção ao longo de um ciclo completo de certificação (que, no caso da ISO 27001 , por exemplo, é de três anos).
O GRC (Governança, Riscos e Compliance) é um conceito formalizado pela OCEG, que o define como “um conjunto integrado de capacidades que permite a uma organização atingir seus objetivos de forma confiável, lidar com incertezas e agir com integridade”.
Dessa forma, um software GRC é a ferramenta que apoia as atividades de governança, gestão de riscos e compliance: ele registra políticas e responsáveis, mapeia e trata riscos, organiza controles, coleta evidências e acompanha auditorias em um único lugar. Substituindo planilhas, pastas compartilhadas e e-mails por um fluxo rastreável, cada controle tem dono, prazo, evidência e histórico de revisão.
O software, porém, não toma decisões de risco pela empresa, nem assume a responsabilidade pelos controles ou emite certificações. Ele organiza e acelera a preparação para uma auditoria ou certificação, mas a responsabilidade pela conformidade continua pertencendo à empresa.
GRC corporativo e automação de compliance de segurança
Sob o rótulo de software GRC, há produtos com propósitos bem diferentes:
Tipo de solução | Foco principal | Perfil típico de uso |
|---|---|---|
GRC corporativo | Riscos operacionais e financeiros, auditoria interna, controles regulatórios setoriais e gestão de políticas em grandes estruturas. | Empresas grandes, com áreas de risco, auditoria e compliance já estruturadas. |
Automação de compliance de segurança | Frameworks de segurança da informação e privacidade (ISO 27001, SOC 2, LGPD, PCI DSS), coleta de evidências técnicas, integrações com nuvem e ferramentas de trabalho. | Startups e empresas de tecnologia que precisam comprovar segurança a clientes e auditores. |
Gestão contínua | Uma única frente, como gestão de fornecedores, questionários de segurança ou gestão de políticas. | Empresas que precisam resolver um problema específico, como avaliar fornecedores ou responder questionários de segurança de clientes. |
Para obter ou manter uma certificação de segurança e vender para clientes maiores, uma plataforma de automação de compliance tende a ser a ferramenta mais eficiente.
Quando a empresa realmente precisa contratar uma plataforma de compliance
Nem toda empresa precisa de um software GRC inicialmente, mas existem alguns sinais que costumam justificar a sua adoção. Eles são operacionais e aparecem antes da auditoria:
- Evidências dispersas: prints, exports e documentos ficam espalhados entre drives, e-mails e conversas, e reuni-los para uma revisão leva dias.
- Controles manuais e recorrentes: revisões de acesso, testes de backup e treinamentos dependem de lembretes para acontecer.
- Responsabilidades confusas: ninguém sabe ao certo quem é o dono de cada controle, política ou risco.
- Relação difícil com auditores: cada ciclo de auditoria exige que a equipe reúna evidências da execução dos controles do zero.
- Gestão de terceiros sem método: fornecedores críticos não têm avaliação de risco, prazo de revisão ou histórico de respostas.
- Dependência de uma pessoa: na experiência da Imara, um dos erros mais comuns é quando a certificação é toda conduzida por um único profissional que concentra todo o conhecimento. Sem ele, ninguém sabe dar continuidade.
O Verizon Data Breach Investigations Report 2025 mostrou que a participação de terceiros em violações de dados dobrou, chegando a 30%. A ISO/IEC 27001:2022 dedica controles específicos ao relacionamento com fornecedores (5.19 a 5.23 do Anexo A), e o NIST SP 800-161 orienta a gestão de riscos na cadeia de suprimentos de tecnologia.
Quando a empresa não precisa de um software GRC
Processos simples podem ser suficientes quando a empresa trabalha com um único framework, um escopo bem pequeno, poucos fornecedores críticos, não tem nenhuma auditoria externa marcada e possui uma pessoa com tempo dedicado para manter tudo atualizado. Neste cenário, organizar bem uma planilha e um repositório de documentos é um primeiro passo legítimo.
O ponto de virada costuma chegar quando um cliente, fornecedor ou a própria indústria exige uma certificação ou um questionário de segurança, quando um segundo framework surge ou quando a equipe percebe que passa mais tempo coletando evidências do que melhorando controles.
Critérios para avaliar um software GRC
Ao avaliar um fornecedor, peça a ele que mostre cada fluxo funcionando com dados de exemplo. Use os critérios abaixo como roteiro:
Frameworks suportados: Verifique se os frameworks de que você precisa hoje e nos próximos 12 a 24 meses estão disponíveis, com controles e requisitos mapeados. Pergunte se a plataforma mostra a sobreposição entre frameworks, para que uma mesma evidência sirva à ISO 27001 e ao SOC 2, por exemplo. Isso lhe poupará tempo no futuro.
Gestão de riscos: Avalie se é possível manter um inventário de ativos, uma matriz de riscos com critérios ajustáveis à sua metodologia e planos de tratamento com responsáveis e prazos de reavaliação.
Gestão de fornecedores: Confira se a ferramenta classifica a criticidade dos terceiros, envia questionários de due diligence, registra as respostas e avisa sobre renovações e reavaliações.
Políticas: Observe se há modelos de políticas, controle de versões, fluxo de aprovação, distribuição entre colaboradores e registro de aceite.
Coleta de evidências: Este é o critério que mais pesa no dia a dia. Separe o que é coletado automaticamente por integrações (e quais integrações estão disponíveis), o que exige upload manual e com que frequência os testes de controle rodam.
Fluxo de auditoria e acesso de auditores: Pergunte se o auditor pode acessar a plataforma com permissões restritas, consultar evidências e histórico sem depender de exports e registrar o próprio trabalho. Esclareça também como a ferramenta apoia a auditoria interna, exigida pela cláusula 9.2 da ISO/IEC 27001, que é diferente da auditoria externa de certificação.
Automações e integrações: Liste as ferramentas que a sua empresa usa (nuvem, repositórios de código, provedor de identidade, sistemas de RH e de produtividade) e confirme quais têm integração nativa. Para as que não têm, pergunte se existe API ou outro caminho de envio de evidências.
Governança de acesso: Verifique se há suporte a SSO, MFA, perfis de permissão e trilha de auditoria das ações feitas dentro da própria plataforma.
Suporte e onboarding: Pergunte quem conduz a implantação, em que idioma o suporte é oferecido e se há apoio para interpretar requisitos ou apenas suporte técnico ao software.
Possibilidade de adaptação: Empresas pequenas raramente seguem o modelo padrão de um framework à risca. Avalie se é possível criar controles próprios, ajustar políticas e incluir requisitos específicos de clientes.
Recurso disponível × recurso suficiente: onde surgem as limitações de um software GRC
Tabelas comparativas costumam marcar com um check a presença de cada funcionalidade, mas os problemas de fato aparecem na implementação, quando a equipe descobre que o recurso existe, mas não no volume ou no nível de automação de que a operação precisa. Verifique estes pontos:
O que verificar | Pergunta para o fornecedor |
|---|---|
Limites por plano | Quais recursos mudam de um plano para outro: funcionalidades ou apenas quantidades? |
Número de frameworks | Quantos frameworks o plano inclui e quanto custa adicionar o próximo? |
Número de usuários | Colaboradores que só aceitam políticas contam como usuários? E auditores, podem ter acesso? |
Nível de automação | Quantos controles do meu framework têm testes automatizados com as integrações que eu uso? |
Integrações | As integrações de que preciso estão incluídas ou são vendidas à parte? Integrações customizadas têm custo? |
Add-ons | Gestão de fornecedores, Trust Center, questionários e recursos de IA fazem parte do plano ou são módulos adicionais? |
Personalização | Posso criar controles, políticas e campos próprios no plano de entrada? |
Escalabilidade | O que acontece com preço e funcionalidades quando a empresa dobrar de tamanho ou adicionar um framework? |
Como calcular o custo total de uso
Para comparar fornecedores de forma justa, monte um cenário que cubra um ciclo completo de certificação. No caso da ISO 27001, esse ciclo é de três anos, com a auditoria de certificação no primeiro ano, auditorias anuais de manutenção e a recertificação ao final. Considere os componentes abaixo:
Componente | O que incluir no cálculo |
|---|---|
Licença | Valor do plano necessário para o seu escopo completo, com reajuste e diferença entre pagamento mensal e anual |
Implementação | Taxa de onboarding, configuração inicial e horas internas para conectar integrações e revisar políticas |
Operação | Horas mensais da equipe para manter controles, responder questionários e tratar riscos |
Serviços | Consultoria, apoio na preparação para auditoria ou operação terceirizada, quando necessários |
Upgrades | Custo de adicionar frameworks, usuários ou módulos ao longo do período |
Migração | Esforço para importar dados da planilha ou de outra ferramenta, e para exportar os seus dados se decidir sair |
Manutenção | Revisões anuais, recertificação e auditorias de manutenção |
Para tornar a conta realista, estime as horas que a equipe gasta atualmente (sem a ferramenta) com a coleta de evidências e a montagem de pacotes de auditoria, porque é esse custo que a automação reduz. A calculadora de custo de conformidade da Imara faz essa estimativa a partir dos seus números, como frameworks mantidos, pessoas envolvidas e horas semanais.
Considere também quem vai operar a plataforma. Na experiência da Imara, contratar uma consultoria ou software sem ter pessoas para executar o trabalho é um dos motivos mais frequentes de atraso. É por isso que aqui, disponibilizamos também a opção de contratação do Compliance Champion, uma pessoa da Imara que pode operar a ferramenta pelo seu time, reduzindo o trabalho operacional interno.
Perguntas para fazer antes de contratar
Leve estas perguntas para a demo:
- Quais frameworks estão incluídos no plano que atendem ao meu escopo e como funciona o mapeamento entre eles?
- Quais das ferramentas têm integração nativa e que evidências cada integração coleta?
- O auditor externo pode acessar a plataforma? Em qual plano e com que permissões? Como a plataforma apoia a auditoria interna?
- Gestão de fornecedores, Trust Center e recursos de IA estão incluídos ou são cobrados à parte?
- Quais são os limites de usuários, armazenamento e frameworks, e quanto custa ultrapassá-los?
- Quem conduz o onboarding, quanto tempo leva e em que idioma é o suporte?
- Como exporto meus dados e evidências se eu decidir trocar de ferramenta?
- O preço é cobrado em reais ou em moeda estrangeira, e como funcionam os reajustes?
Matriz de avaliação
Dê a cada fornecedor uma nota de 1 a 5 por critério e multiplique pelo respectivo peso, que é uma sugestão inicial que deve ser ajustada ao seu contexto.
Critério | Peso para startup sem equipe de GRC | Peso para empresa com equipe de GRC |
|---|---|---|
Frameworks necessários incluídos no plano | 3 | 3 |
Coleta automática de evidências | 3 | 2 |
Acesso de auditores e apoio à auditoria interna | 3 | 3 |
Gestão de fornecedores | 2 | 3 |
Gestão de riscos personalizável | 2 | 3 |
Integrações com a stack atual | 3 | 2 |
Suporte e onboarding em português | 3 | 2 |
Custo total no período avaliado | 3 | 2 |
Possibilidade de adaptação | 1 | 3 |
Para startups, a automação, o suporte e o custo pesam mais porque a equipe e o orçamento são limitados. Já as equipes de GRC estruturadas tendem a valorizar profundidade em riscos, fornecedores e personalização.
Imara Trust: a alternativa brasileira para automatizar a conformidade
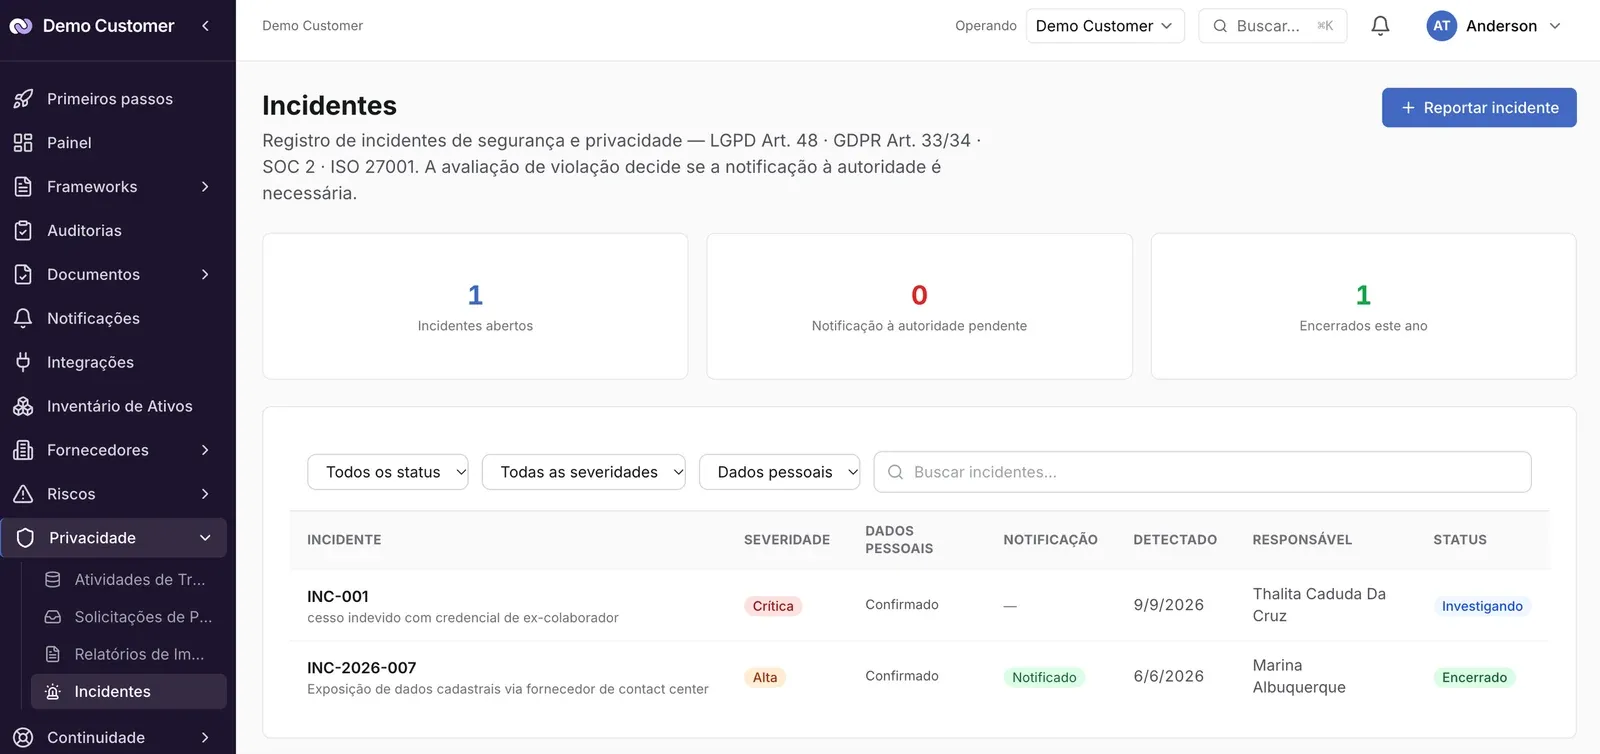
A Imara é uma plataforma brasileira de automação de compliance, criada para empresas que precisam obter e manter certificações de segurança da informação e privacidade com equipes enxutas. A plataforma reúne em um só ambiente:
- Mais de 20 frameworks, entre eles ISO 27001, SOC 2, ISO 42001, PCI DSS, NIST CSF e LGPD
- Gestão de riscos com matriz e plano de tratamento
- Gestão de fornecedores com classificação de criticidade e formulários de due diligence
- Gestão de políticas e documentos e evidências e painel de auditoria
- Integrações com serviços de nuvem, repositórios de código, provedores de identidade e sistemas de RH
- Trust Center público e recursos de IA para revisar documentos e responder questionários de clientes
- Acesso para auditores trabalharem dentro da plataforma, com histórico do projeto e trilha de auditoria
Nos planos da Imara, as funcionalidades são as mesmas desde o plano inicial. O que muda entre eles é a quantidade de frameworks, usuários e armazenamento, mas todos possuem preços em reais e suporte em português. Para empresas sem equipe disponível para operar o programa, a Imara também oferece apoio especializado para conduzir a rotina de conformidade junto com o time interno.
Um exemplo é o da Aboda, empresa do mercado de capitais que concluiu sua jornada de adequação à ISO 27001 em aproximadamente quatro meses usando a plataforma para centralizar políticas, controles, evidências e riscos..
Se você está comparando soluções, conheça os planos da Imara ou solicite uma demonstração para avaliar a plataforma com base no seu escopo e nos critérios deste guia.
FAQ: Perguntas frequentes
Um software GRC garante a certificação?
Não, a certificação depende da auditoria de um organismo independente, que avalia se os controles foram implementados e operam de forma efetiva. O software torna todo o processo mais previsível, identifica e corrige lacunas antes da auditoria, organiza a implementação, mantém as evidências e reduz demandas de correção repetitivas, mas a decisão final é do auditor e a responsabilidade pelo programa continua sendo da empresa.
Uma plataforma de compliance substitui a consultoria?
Depende da maturidade da equipe. Empresas com profissionais de segurança ou GRC costumam conseguir conduzir o programa apenas com a plataforma e gerir mais frameworks com menos pessoas. Já as empresas sem alguém dedicado especificamente a isso podem precisar de apoio especializado, pelo menos no primeiro ciclo. Se optar pela consultoria, defina o prazo e as entregas no contrato.
Vale começar com um framework e expandir depois?
Para quem está iniciando o programa, começar por um framework costuma ser a abordagem mais segura. Antes de contratar, confirme como a plataforma reaproveita controles e evidências entre frameworks e quanto custa incluir o próximo, para que a expansão não exija refazer o trabalho nem mudar de ferramenta.