A ANPD está reescrevendo as regras do jogo e o prazo para opinar acaba em 26 de outubro
Nesta terça-feira (6), a ANPD abriu mais uma consulta pública, desta vez para revisar a Portaria nº 16/2021, que define como a própria Agência produz regulação (Capital Digital). É a segunda em menos de um mês. A primeira, e a que realmente importa para quem responde por segurança e privacidade, é a Consulta Pública nº 1/2026: a revisão do Regulamento do Processo de Fiscalização e do Processo Administrativo Sancionador, em vigor desde a Resolução CD/ANPD nº 1/2021. Ela fecha em 26 de outubro, e contribuições só são aceitas pela plataforma Brasil Participativo.
O que muda, na prática
Separei os cinco pontos que, na minha visão, mais afetam CISOs, DPOs e CTOs:
- Apuração de incidente vira fiscalização. A minuta separa atividades orientativas de fiscalização formal e classifica a apuração de incidentes de segurança como atividade de fiscalização.
- Medidas cautelares sem ouvir a empresa antes. Diante de risco de dano irreversível, a Superintendência de Fiscalização poderá impor medidas preventivas sem oitiva prévia, com multa diária por descumprimento e teto global de R$ 50 milhões, separada das sanções do art. 52 da LGPD (Migalhas). Recurso não suspende a medida automaticamente.
- Documentos presumidos públicos. O que você enviar à ANPD será tratado como público, a menos que você identifique com precisão o trecho protegido, justifique e entregue uma versão tarjada.
- Intimação eletrônica. A empresa precisa cadastrar usuários no sistema eletrônico, e a intimação enviada para a conta cadastrada vale como comunicação oficial.
- Medidas de condução à conformidade. Avisos, ordens de regularização e exigência de plano de conformidade podem vir em qualquer fase. Descumprir conta como agravante em sanção futura.
Além disso, o escopo cresce: entram fornecedores sujeitos ao ECA Digital (Lei nº 15.221/2025) e provedores de aplicação de internet.
Como devemos nos comunicar com a ANPD?
Até aqui, muita empresa tratou a comunicação de incidente prevista na Resolução CD/ANPD nº 15/2024 como um formulário: preenche dentro de 3 dias úteis, responde a um ofício ou dois e segue a vida. Com a minuta, cada palavra desse formulário passa a ser peça de um processo de fiscalização. E, se você não pedir sigilo direito, peça pública.
O ponto que mais me preocupa é o sigilo. Comunicação de incidente costuma descrever arquitetura, vetor de ataque, controles que falharam e controles que ainda não existem. Publicar isso por padrão entrega um mapa para o próximo atacante. Acho legítimo a ANPD buscar transparência, mas o ônus de provar o sigilo, trecho por trecho, cai sobre o time que está no meio da resposta ao incidente, justamente quando ele tem menos tempo.
O segundo ponto é a intimação eletrônica. Prazo processual corre a partir da intimação. Se a conta cadastrada pertence a alguém que saiu da empresa, ou ninguém monitora a caixa, você perde prazo sem saber que ele começou.
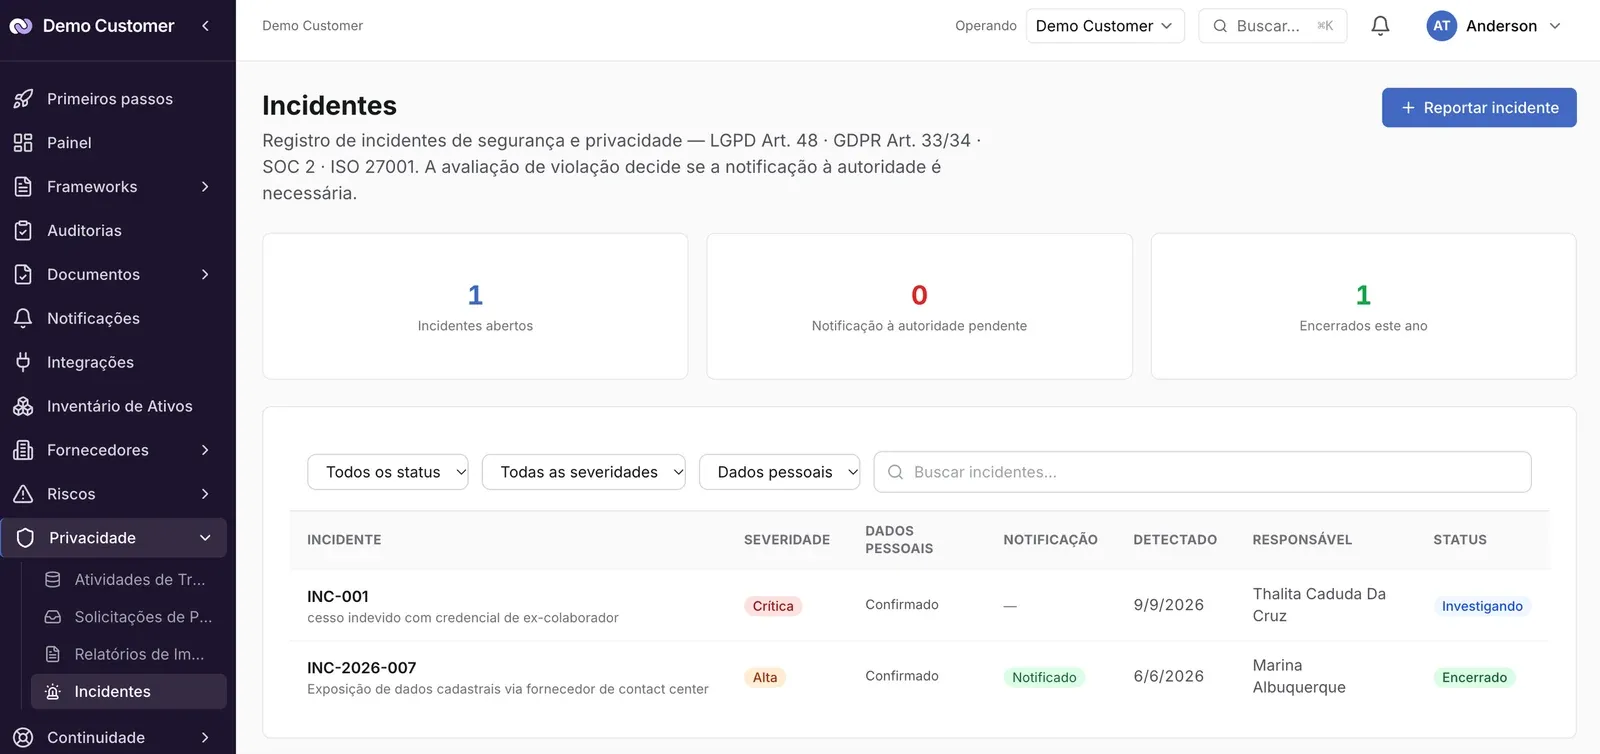
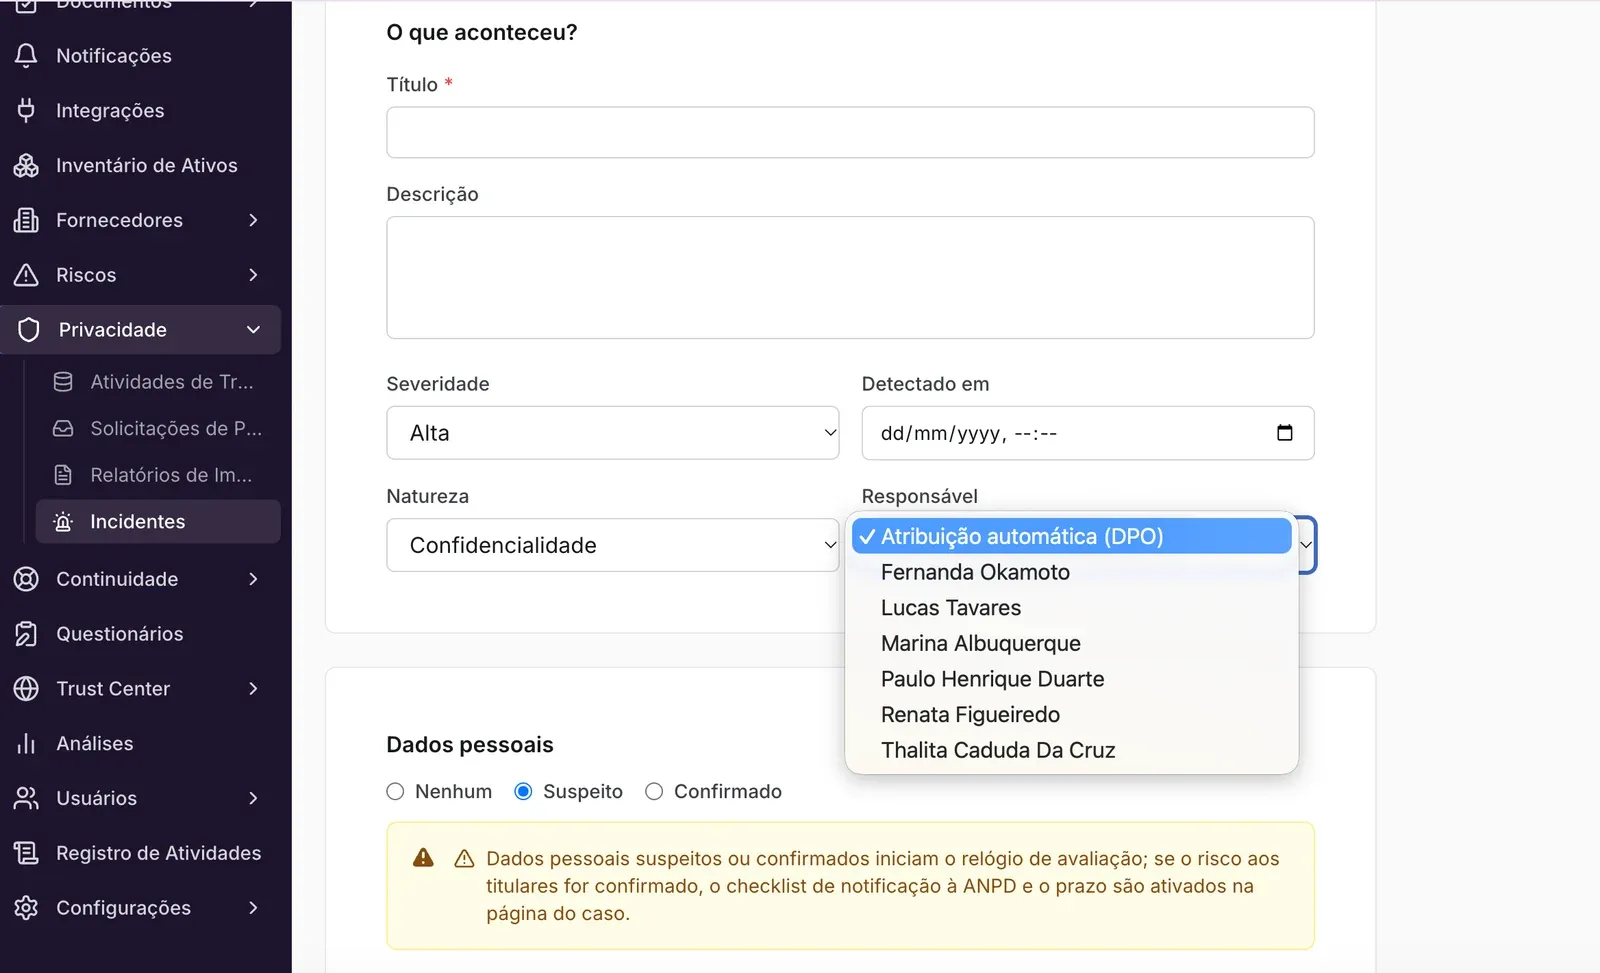
No Imara Trust o registro de incidentes associados a dados pessoais pode ser feito de maneira simples e direta e completamente aderente ao que a LGPD exige.
O que eu faria nas próximas três semanas
- Até 26/10: envie contribuição na Brasil Participativo. Se você só tiver uma sugestão, que seja esta: sigilo presumido para detalhes técnicos de segurança em processos de incidente. Associações setoriais também podem enviar, e vale cobrar a sua.
- Esta semana: defina dois responsáveis (titular e suplente) para o sistema eletrônico da ANPD, com caixa monitorada e alerta para o jurídico. Custo: algumas horas.
- Em 2 semanas: revise o playbook de resposta a incidentes. Inclua uma etapa de revisão jurídica da comunicação e um modelo de pedido de sigilo com versão tarjada pronta para preencher. Um tabletop de 2 horas basta para testar o fluxo.
- Em 30 dias: organize a evidence que prova as medidas de segurança do art. 46 da LGPD: política, registro de acesso, gestão de vulnerabilidades, treinamento. Se a ANPD pedir um plano de conformidade, você parte do que já tem, não do zero.
Quanto esforço isso exige depende de três fatores: se você já tem playbook de incidente documentado, se jurídico e segurança já trabalham juntos em incidentes, e quantos dados sensíveis (saúde, biometria, dados de crianças) você trata. Empresas com ISO 27001 ou SOC 2 já têm boa parte da evidence; o trabalho é adaptar o fluxo de comunicação.
O que ainda não sabemos
A minuta pode mudar depois da consulta. Depois de 26 de outubro, a equipe técnica da ANPD analisa as contribuições e só então o texto segue para o Conselho Diretor . Os pontos mais contestados até agora, segundo a mesma análise, são justamente o alcance das cautelares, a coordenação com outros reguladores e o equilíbrio do sigilo. Por isso a contribuição importa: é a janela em que dá para influenciar o texto.
O que não vai mudar é a direção. A ANPD está se estruturando para fiscalizar mais, mais rápido e com mais transparência. Quem trata privacidade como projeto pontual vai sentir primeiro.
Se quiser trocar ideia sobre como adaptar o seu fluxo de resposta a incidentes a esse novo cenário, me chama. Na Imara, a gente ajuda empresas a manter a evidence de compliance organizada para que uma demanda da ANPD seja rotina, não crise.